

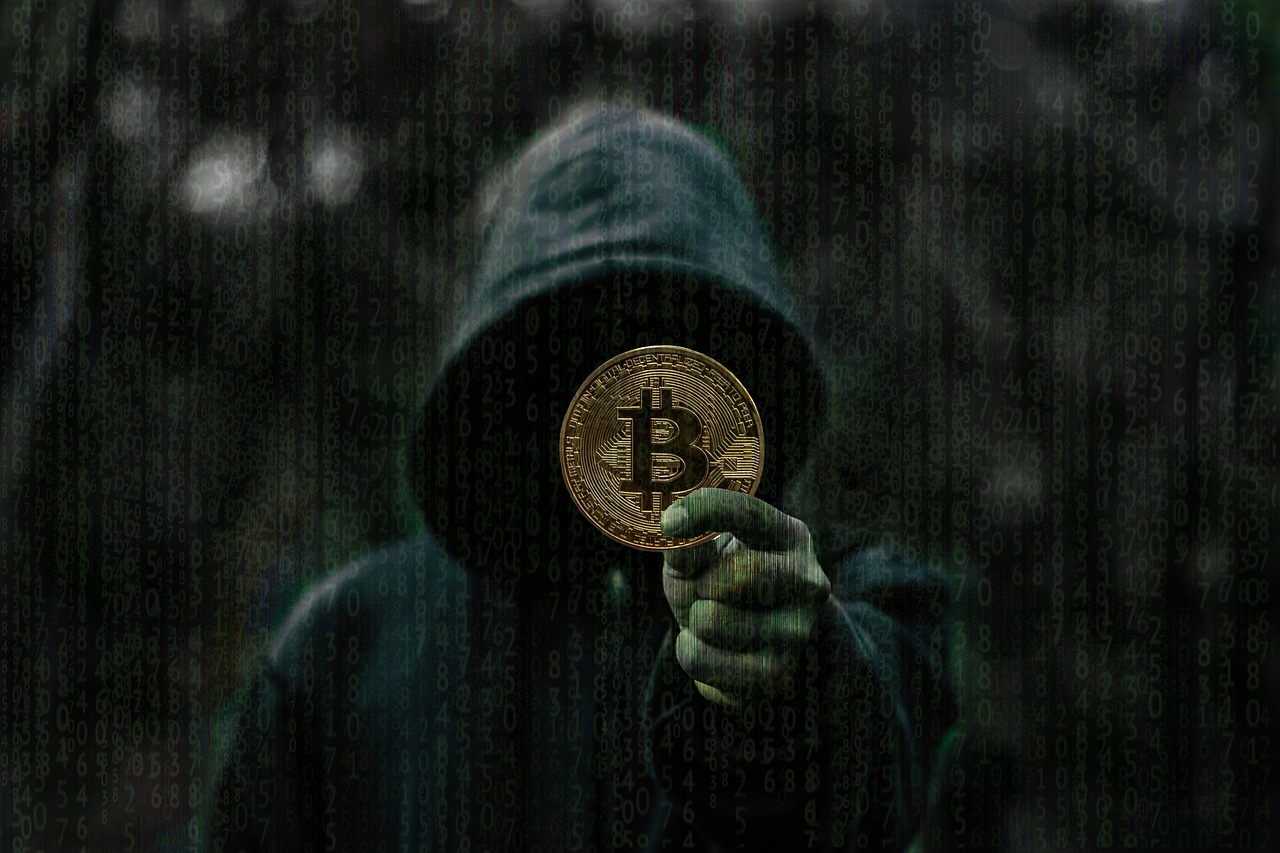
As últimas vítimas de vírus que sequestram arquivos do computador e pedem bitcoin como resgate estão passando por situações desesperadoras. Os hackers por trás dessas pragas virtuais não estão liberando os arquivos sequestrados mesmo quando os resgates são pagos.
Os ransowares são um tipo de vírus que quando ataca sequestra todos os dados do computador da vítima, tornando tudo criptografado e inacessível, para desbloquear o acesso aos arquivos um resgate em bitcoin é solicitado pelos golpistas por trás do golpe.
Diversas empresas e pessoas estão sendo atacadas por esse tipo de vírus que tem parado sistemas inteiros. Como é o caso de hospitais e Asilos nos estados Unidos. Em alguns casos a empresa teve até mesmo que fechar as portas.
Hackers não liberam arquivos mesmo depois de receber resgate em bitcoin
A empresa de segurança Emsisoft revelou ao jornal The Next Web que os próprios hackers são responsáveis por liberar uma ferramenta que libera os arquivos quando um pagamento em bitcoin é feito pela vítima.
No entanto, a ferramenta enviada pelos hackers após o pagamento não libera nenhum arquivo, e pede mais bitcoin.
“Esperamos divulgar isso o mais rápido possível para que as empresas infectadas possam evitar perder mais dados e dinheiro”, disse Emsisoft ao jornal.
A empresa disse que uma nova versão do ransoware corrompe arquivos ao invés de apenas criptografar. Isso é, não importa que a vítima pague pelo resgate ou não, não será possível recuperar, a menos que a vítima tenha métodos próprios de backup. A nova ação dos hackers evita que terceiros consigam recuperar arquivos para as vítimas, como acontece em raros casos

“Como resultado, a solução fornecida pelos autores do ransoware pode truncar os arquivos, cortando muitos bytes no processo de decodificação, corrompendo ainda mais e tornando a recuperação impossível.”, disse a Emsisoft em um post. “Dependendo do tipo de arquivo, isso pode causar grandes problemas.”
Melhor defesa é o próprio usuário
Ser atacado por um ransoware pode sair muito caro, mesmo que a vítima não pague pelo resgate, o tempo que leva para voltar o sistema no ar pode deixar uma empresa parada por dias, ou semanas.
No Brasil, existem casos de prefeituras que ficaram paradas ao ser atingidas por esse tipo de vírus, a prefeitura não conseguia nem mesmo fazer pagamento de salários de seus funcionários.
Esse tipo de vírus já derrubou hospitais, refinarias de petróleo estatais, asilos, escolas, empresas privadas e instituições governamentais em todo o mundo, cada vítima recebe um pedido de bitcoin de acordo com o que o hacker acha que ela pode pagar.
Não existe solução para descriptografar os arquivos, a melhor forma de mitigar o problema é voltando backups e reforçando politicas de segurança.
A dica final é, faça backups, reforce sua segurança e nunca pague por resgate de arquivos.

